$ cd ~/blog /il-rack-in-sala-dattesa-quando-la-sicurezza-viene-dopo
Il rack in sala d'attesa: quando la sicurezza viene dopo
## indice
Perché succede
Gli ospedali — come la maggior parte degli edifici grandi e stratificati nel tempo — hanno bisogno di portare la rete vicino ai punti di utilizzo: reparti, ambulatori, sale d’attesa con postazioni informatizzate. Il modo più economico per farlo è mettere un piccolo armadio di distribuzione lì dove serve, invece di far correre cavi per centinaia di metri fino alla sala server centrale.
Il risultato è che le infrastrutture critiche finiscono disseminate in posti che nessuno pensava di dover proteggere: corridoi, sale d’attesa, sgabuzzini. Chi fa il progetto pensa alla funzionalità della rete. Raramente qualcuno si chiede: “chi può passare di qui, e cosa può fare in cinque minuti indisturbato?”
Il vero problema non è la sofisticazione dell’attacco
Quando si parla di sicurezza informatica, l’immaginario collettivo va dritto a hacker, exploit, ransomware. Cose complesse, remote, che richiedono competenze rare.
La sicurezza fisica è l’opposto: banale, locale, alla portata di chiunque abbia un cacciavite e un po’ di sfrontatezza. E proprio perché è banale, viene sistematicamente sottovalutata — sia nel budget che nell’attenzione.
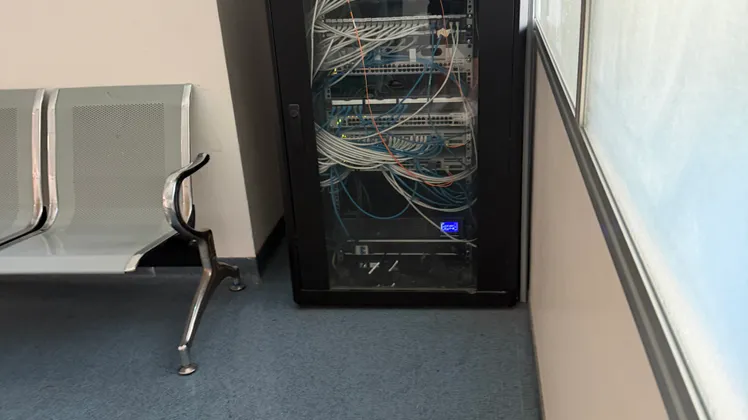
Un rack come questo, in un corridoio pubblico, espone tre categorie di rischio molto diverse tra loro:
Ricognizione gratuita. Etichette, marchi, modelli degli apparati — tutto visibile attraverso il vetro. Per chi volesse pianificare qualcosa di più mirato, è materiale di partenza offerto su un piatto d’argento.
Accesso diretto alla rete. Se la serratura cede (e le serrature standard da rack spesso sono tutt’altro che sofisticate), collegare un dispositivo a una porta libera di uno switch significa saltare qualsiasi firewall perimetrale. Si è già dentro.
Interruzione di servizio. Questo è il rischio che spesso viene sottovalutato di più, ma è il più facile da realizzare e — in un ospedale — il più pericoloso. Non serve rubare dati: basta staccare un’alimentazione per mandare offline un reparto. Sistemi di prescrizione elettronica, monitoraggio, comunicazioni interne: se passano da quel rack, si fermano con loro.
Un asimmetria che vale la pena notare
C’è qualcosa di paradossale nel modo in cui investiamo in sicurezza: spendiamo per firewall di ultima generazione, sistemi di rilevamento delle intrusioni, formazione anti-phishing — e poi lasciamo l’infrastruttura fisica che quei sistemi dovrebbero proteggere dietro una porta a vetro senza sorveglianza.
Non è ipocrisia, è semplicemente che la cybersecurity ha una narrativa più chiara: minacce nominabili, prodotti da comprare, metriche da mostrare a un board. La sicurezza fisica è più noiosa da vendere internamente — “mettiamo una telecamera in un corridoio” non fa notizia, non ha un dashboard, non produce un report trimestrale.
Ma il principio della catena più debole non fa sconti per l’estetica del rischio. Un attaccante non sceglie la strada più elegante, sceglie quella più facile. E spesso quella strada passa da una sala d’attesa.
Cosa dovrebbe cambiare, concretamente
Non serve reinventare nulla — gli standard esistono già (TIA-942 per i data center, ISO 27001 per la sicurezza fisica come parte della gestione del rischio informativo). Il problema è l’applicazione a cascata su ogni singolo punto di distribuzione, non solo sulla sala server principale:
- controllo accessi sulla stanza, non solo serratura sul rack
- inventario e audit periodico di dove si trovano fisicamente questi armadi, non solo di cosa contengono
- valutazione del rischio che tenga conto della location, non solo della configurazione logica della rete
Il punto di questo post non è puntare il dito su un ospedale specifico — è mostrare quanto sia comune vedere infrastrutture critiche trattate come mobilio d’arredo. La prossima volta che siete in un corridoio pubblico, guardatevi intorno. Probabilmente c’è un rack anche lì.